


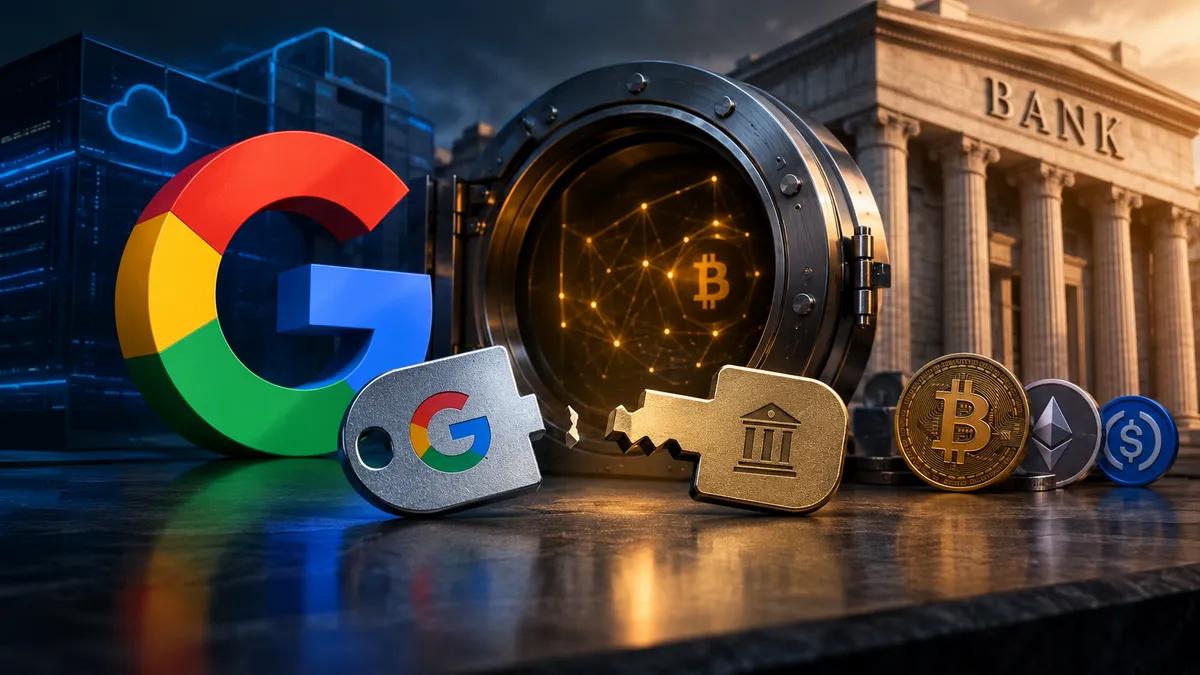
Google хоче бути сховищем для банківської криптовалюти
 Google
 створює продукт для зберігання криптовалют для банків, і в середу представила його публічно. На своєму першому симпозіумі з цифрових активів у Нью-Йорку Google Cloud презентує Google Multi-Party Compute (MPC) – сервіс для зберігання та переміщення крипто- та токенізованих активів без використання будь-якої окремої машини, що має повний закритий ключ, повідомляє CoinDesk. Він знаходиться в режимі приватного попереднього перегляду. Комерційний запуск заплановано на початок 2027 року, ціна поки що невідома.
Новина поширилася того ж дня на X, і Скотт Мелкер опублікував її як «ЩОЙНО НАДІЙШЛИЙ» допис.
__КОРОТКИЙ_ТОКЕН_0__
Хто це тестує? Google не повідомляє. Кілька партнерів з дизайну та великі фінансові установи перебувають у попередньому перегляді, і жодного з них не називають. Єдиним підтвердженим користувачем є Alphabet, який почав захищати власні цифрові активи на Ethereum та Solana за допомогою цієї системи. Які саме активи і в якій кількості, залишається нерозкритим. Річ Відманн, директор зі стратегії цифрових активів Google Cloud, розповів CoinDesk, що банкам, які переходять на блокчейн, «потрібна масштабована, перевірена інфраструктура для захисту активів своїх клієнтів».
Продукт, а не набір для самостійного виготовлення
Сам по собі MPC не є чимось новим. Ви розділяєте закритий ключ на фрагменти, розподіляєте їх по окремих системах, і жодна помилка не передає гроші. Google навіть опублікував у 2023 році посібник, який показує клієнтам, як створити це на своїй інфраструктурі Confidential Space. Новинка полягає в тому, що Google тепер продає його готовим. Компанія повідомила CoinDesk, що ніколи не пропонувала спеціалізований продукт MPC для зберігання криптовалют. Досі банки в Google Cloud отримували службу управління ключами та Cloud HSM, а потім доводилося самостійно брати на себе питання підписання, політик та відновлення.
Приклад CoinDesk: банк зберігає одну ключову акцію в Google Cloud, одну на власному обладнанні та одну у конкуруючого хмарного провайдера. Коли банк хоче перевести кошти, транзакція переходить у конфіденційний простір, ізольоване від обладнання середовище, де механізм політик перевіряє її на відповідність правилам банку, перш ніж щось підписати. Ці правила можуть обмежувати суми, обмежувати гаманці призначення або вимагати схвалення від кількох відділів. Пороги можна регулювати, 2 з 3 або 5 з 7. Google стверджує, що не може зчитувати ключовий матеріал у незашифрованому вигляді, навіть для акцій, що знаходяться на власній інфраструктурі.
У загальнодоступному стані сервіс розроблений для підтримки підписів ECDSA та Ed25519. ECDSA – це схема, що лежить в основі більшості гаманців Bitcoin та Ethereum, а Ed25519 – схеми Solana.
Також існує документація. Cointelegraph повідомив, що Google оновив документацію сервісу в понеділок, і примітки до випуску показують зміни з серпня. 1 жовтня було додано правила Bitcoin, що охоплюють суми транзакцій, типи адрес призначення та виведення змін. Продукт все ще має позначку «попередній перегляд», що означає, що він пропонується «як є», можливо, з обмеженою підтримкою.
Один незавершений момент. Solana Compass зазначив, що в публічних документах Solana все ще вказана як «скоро вийде», тоді як Google повідомив CoinDesk, що Alphabet вже запускає систему на Solana. Google не пояснив цю прогалину.
Чому банки дбають про ключі
Тому що саме з ключів крадуть гроші. Дані Chainalysis, на які посилався CoinDesk, показують, що скомпрометовані закриті ключі стали причиною 43,8% викрадених криптовалют у 2024 році. Дані DeFiLlama показують, що станом на червень через хаки та експлойти було втрачено 16,69 мільярда доларів, причому приблизно 40% з них пов'язано з компрометацією ключів.
Червневий злом Humanity Protocol — це типовий випадок. 9 червня засновник Теренс Квок опублікував повідомлення про компрометацію закритих ключів члена Humanity Foundation та порадив користувачам триматися подалі від мосту та пулів ліквідності. Аналітик Onchain Specter вже відстежував цей процес, зі збитками понад 20 мільйонів доларів у цій публікації. Пізніше CoinDesk оцінив загальну суму у понад 32 мільйони доларів щонайменше у 17 гаманцях, а токен H впав більш ніж на 80%. Цифри так і не збіглися: щомісячний підрахунок PeckShield становив 31 мільйон доларів, тоді як власна оцінка команди зросла приблизно до 36 мільйонів доларів, повідомляє The Block.
__КОРОТКИЙ_ТОКЕН_1__
Не всі повірили в це пояснення. ZachXBT сказав, що не вірить версії команди, і висловив ідею, що це був маркет-мейкер, який виводив кошти. Це його підозра, а не висновки.
У будь-якому разі, за словами Google, саме для цього і створена MPC: одних викрадених облікових даних не повинно бути достатньо для переказу коштів. Аналіз CoinDesk показує, що перевірка політики перед підписанням може зупинити перекази, які порушують встановлені ліміти або правила затвердження. Чи змінило б це щось у такому випадку, як у випадку Humanity, ніхто не може сказати ззовні.
Що це не покриває
Google також захищає свій продукт від атак на основі штучного інтелекту та квантових обчислень. Уважно прочитайте цю частину. CoinDesk зазначає, що поточні засоби захисту спрямовані на викрадені облікові дані та несанкціоновані транзакції, а не на порушення базової криптографії.
Ця відмінність має значення цього місяця. 7 жовтня дослідник Ethereum Foundation Джастін Дрейк попросив галузь розпочати планування «бункерного режиму» – його терміна для переміщення коштів на адреси, які ніколи не розкривали публічний ключ, через побоювання, що штучний інтелект може зламати підписи, що захищають гаманці Bitcoin та Ethereum, протягом місяців, а не років у найгіршому випадку. CoinDesk повідомив, що публікація зібрала майже 4 мільйони переглядів. Віталік Бутерін сказав, що варто серйозно поставитися до ризику, але не поспішати з переведенням коштів, а Самсон Моу порадив підписникам не панікувати. Жодна система штучного інтелекту не довела, що може зламати ці підписи.
Google стверджує, що її архітектура може витримувати постквантові оновлення пізніше, без необхідності перебудовувати банки своїх систем. Однак термінів не назвав.
Переповнений ринок
Google виходить на ринок, де вже є Fireblocks, Fordefi та BitGo. За даними CoinDesk, його головною метою є партнерство з банками, експертиза в галузі безпеки та нейтралітет для банків, які не хочуть орендувати інфраструктуру у конкурента, що переслідує тих самих клієнтів.
Попит не є питанням. За даними crypto.news, у вересні UniCredit досліджувала інфраструктуру зберігання цифрових активів та брокерських послуг, а Finance Magnates повідомила, що JPMorgan планує приймати біткойн та ефір як забезпечення кредитів для інституційних клієнтів, використовуючи послугу стороннього зберігача.
Однак застереження реальні. Навіть за умови розподілу акцій, банки все ще можуть покладатися на Google щодо частини програмного забезпечення, політик транзакцій та операцій. Безпека залежить від того, як банк налаштовує схвалення та хто має право редагувати правила. Законний підписант, якого обманом змушують схвалити недійсний переказ, все ще залишається проблемою. І Google не запропонував жодного незалежно перевіреного порівняння ефективності з існуючими продуктами зберігання.
Я б сказав, що криптографії тут найлегше довіряти. Складніше питання полягає в тому, чи хоче комітет з ризиків банку ще одну критичну залежність від Google. Далі я б звернув увагу на те, чи будь-який банк, що тестує, офіційно оголосить про це, і яку плату Google стягує.


 Успішно скопійовано... Дякуємо, що поділилися нашим вмістом!:


5% бонус на депозит до 100 дорогоцінних каменів
безкоштовний подарунковий кейс

EGAMERSW - отримайте бонус на депозит 11% + безкоштовне обертання бонусного колеса


ДОДАТКОВИЙ БОНУС НА ДЕПОЗИТ 10% + БЕЗКОШТОВНІ ОБЕРТАННЯ 2 КОЛІС

3 безкоштовні кейси + 100% до 100 монет на перший депозит

5 безкоштовних кейсів, щоденні безкоштовні та бонусні
3 безкоштовні кейси та бонус 5% до всіх депозитів готівкою.
+5% до депозиту

Коментарі