


Нова функція в Trust Wallet: Захист від атак з отруєнням адрес та "закидання" пилом
Trust Wallet анонсував нову функцію, яка захищає користувачів від так званого "адресного отруєння". Це оновлення, анонсоване в офіційному повідомленні на X 10 березня 2026 року, дозволяє гаманцю перевіряти адреси одержувачів в режимі реального часу перед відправкою коштів, блокуючи підозрілі фейкові адреси, які нагадують ваші власні. За словами розробників, це робить неефективним популярний трюк шахраїв, які вводять схожі адреси через крихітні транзакції.
"Шахраї підсовують фальшиві копії у вашу історію транзакцій. Ви швидко копіюєте-вставляєте, і кошти зникають. Цій схемі більше немає вороття", - йдеться у повідомленні.
Функція вже доступна в 32 EVM-сумісних мережах, включаючи Ethereum, BNB Chain, Polygon, Base, Arbitrum та інші. Вона автоматично сканує адресу на схожість з адресами в історії транзакцій і видає червоне попередження, що підкреслює відмінності, якщо виявлено ризик. Статистика Trust Wallet вражає: понад 225 мільйонів спроб атак в індустрії, 500 мільйонів доларів викрадених коштів, близько 34 тисяч атак на годину. Для активації захисту користувачам рекомендується оновити додаток на офіційному сайті trustwallet.com/download. Більш детально про функцію можна прочитати в блозі компанії.
Що таке "пилові атаки" і як вони пов'язані з отруєнням адрес?
Dusting-атаки, або "пилові атаки" - це тактика, коли зловмисники надсилають мізерні суми криптовалюти (так званий "пил") на тисячі гаманців. Ці суми настільки малі (наприклад, кілька сатоши в біткоїнах), що часто залишаються непоміченими, оскільки комісія за їх витрачання перевищує їхню вартість. Головна мета - не крадіжка, а деанонімізація користувачів. Завдяки прозорості блокчейну зловмисники відстежують, як цей "пил" рухається далі, аналізуючи транзакції та прив'язуючи гаманці до реальних осіб. Це може призвести до подальших атак, таких як фішинг або шантаж.
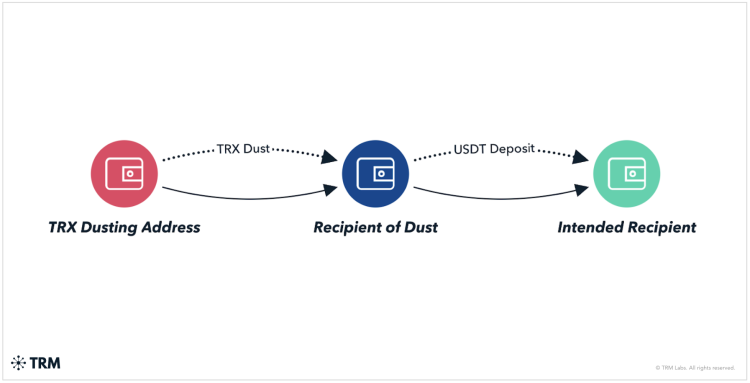
Отруєння адресами - це варіант атаки "пилу", коли "пил" використовується для введення фальшивої адреси в історію вашого гаманця. Шахраї генерують адресу, яка візуально схожа на вашу (наприклад, відрізняється кількома символами в 42-символьній адресі Ethereum), і відправляють крихітну транзакцію. Коли ви копіюєте адресу зі своєї історії для відправки коштів, існує ризик вибрати фальшиву, і гроші потраплять до зловмисників. Цей метод соціальної інженерії не вимагає злому гаманця, але покладається на людську помилку.
Атаки "пилення" автоматизуються за допомогою скриптів: зловмисники сканують блокчейн на наявність активних гаманців (з нещодавніми транзакціями або взаємодією зі смарт-контрактами) і масово розсилають "пил". Хоча сам по собі "пил" нешкідливий (ви не можете зламати гаманець, просто отримавши транзакцію), ризик виникає, якщо ви взаємодієте з невідомими токенами або відвідуєте пов'язані сайти, це може призвести до фішингу або зараження шкідливим програмним забезпеченням.
Останні приклади і тенденції
Останнім часом атаки "запилення" фігурують у гучних кейсах. Наприклад, 5 березня 2026 року ФБР заарештувало Джона Дагіту, сина підрядника Служби маршалів США, за крадіжку понад 46 мільйонів доларів з державних гаманців. Після того, як його викрив блокчейн-аналітик ЗакXBT, Дагіта використовував "пилові атаки", щоб познущатися над дослідником, надсилаючи крихітні суми з викрадених коштів. Це показує, як "пил" використовується не лише для стеження, але й для психологічного тиску або компрометації.
Інший випадок: криптоінфлюенсер sillytuna втратив $24 мільйони в aEthUSDC через отруєння адреси. Зловмисники підсунули фальшиву адресу через "пил", і жертва випадково відправила на неї кошти. Такі інциденти свідчать про зростання загроз: згідно з даними галузі, атаки на "пил" стають все частішими через автоматизацію та прозорість блокчейну.
Щоб захистити себе:
- Використовуйте гаманці з вбудованим захистом, наприклад, Trust Wallet.
- Завжди перевіряйте адреси вручну, особливо перші та останні символи.
- Ігноруйте невідомі крихітні надходження; не взаємодійте з ними.
- Використовуйте апаратні гаманці для великих сум.
- Увімкніть двофакторну автентифікацію та відстежуйте активність за допомогою таких інструментів, як Etherscan.
Оновлення Trust Wallet - це крок вперед у боротьбі з цими загрозами, що робить криптовалюту більш доступною та безпечною для 220+ мільйонів користувачів. Будьте пильними, у світі криптовалют безпека починається з вас!


 Успішно скопійовано... Дякуємо, що поділилися нашим вмістом!:



5% бонус на депозит до 100 дорогоцінних каменів
безкоштовний подарунковий кейс


EGAMERSW - отримайте бонус на депозит 11% + безкоштовне обертання бонусного колеса


ДОДАТКОВИЙ БОНУС НА ДЕПОЗИТ 10% + БЕЗКОШТОВНІ ОБЕРТАННЯ 2 КОЛІС

3 безкоштовні кейси + 100% до 100 монет на перший депозит


5 безкоштовних кейсів, щоденні безкоштовні та бонусні
3 безкоштовні кейси та бонус 5% до всіх депозитів готівкою.
+5% до депозиту


Коментарі